
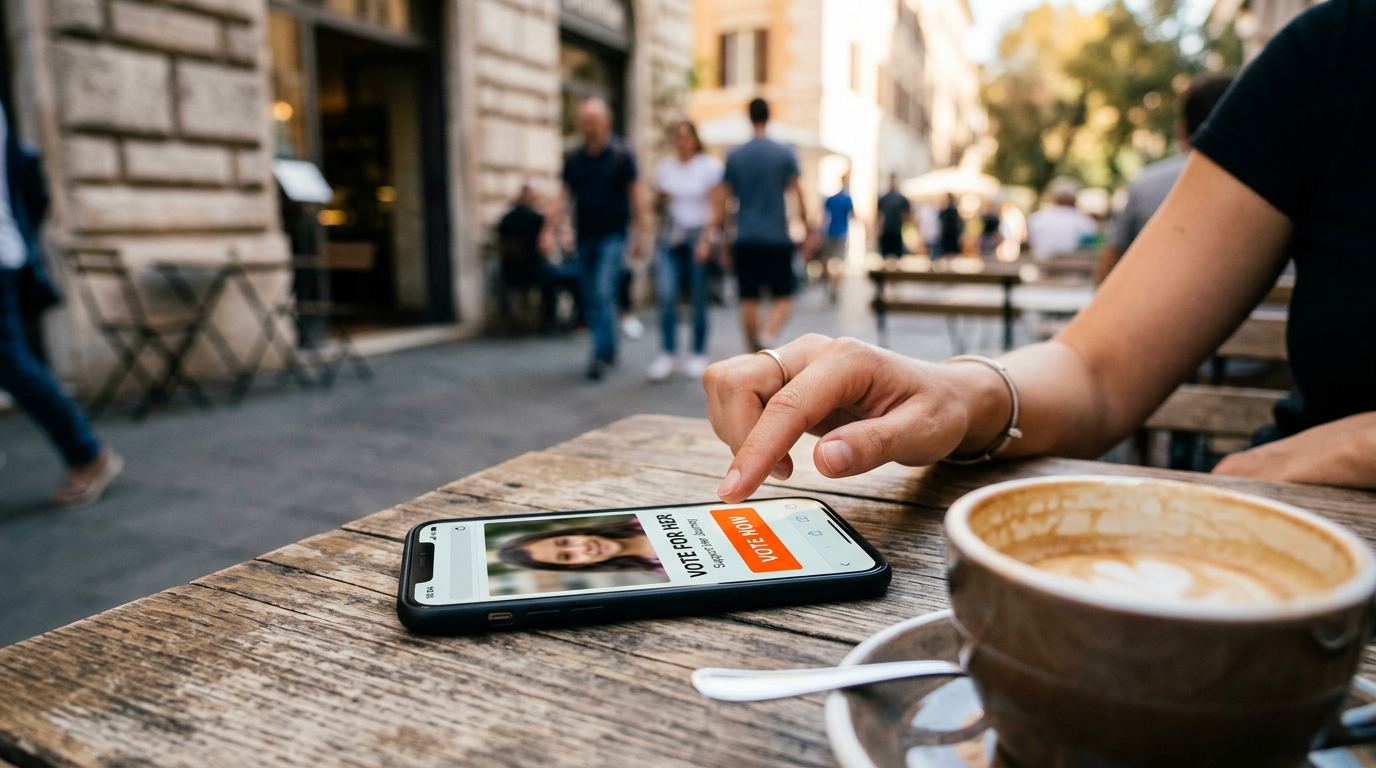

Una nuova ondata di truffe si sta diffondendo in Francia, Spagna e Belgio. Le vittime ricevono da un contatto conosciuto una richiesta di voto per la figlia di un amico che partecipa a un concorso. Dietro questa richiesta apparentemente innocua si nasconde una truffa di “ghost pairing”: inserendo un codice di verifica o autorizzando un dispositivo sconosciuto, si può dare ai criminali accesso al proprio account WhatsApp, che verrà poi usato per chiedere denaro a tutti i contatti.
(Redazione: Francia ed Europa / Tecnologia e sicurezza)
In un’epoca in cui molti credono di riconoscere subito il phishing, i truffatori hanno trovato un metodo più sottile: sfruttare la fiducia. Immagina di ricevere un messaggio WhatsApp da un amico stretto. Non ti chiede denaro e non segnala un’emergenza; ti chiede soltanto di aiutare “Sophie” o “Eliska”, la figlia di amici, a vincere un concorso cliccando su un link.
Il messaggio sembra affidabile perché arriva da una persona che conosci. In realtà, potrebbe condurti in una trappola digitale molto efficace.
Una richiesta apparentemente innocente
Le autorità francesi per la cybersicurezza segnalano un forte aumento di questi tentativi dal fine settimana precedente. Casi simili sono stati riportati anche dai media spagnoli e belgi. I messaggi provengono da contatti già salvati, non da numeri sconosciuti, e questo riduce la diffidenza.
Il link porta a un falso sito di concorso, con foto, classifiche e pulsanti per votare. Per convalidare il voto, il sito chiede il numero di telefono.
Il trucco del codice di verifica
Dopo aver inserito il numero, WhatsApp invia una notifica di verifica. Non fa parte della votazione: i criminali stanno cercando di collegare un altro dispositivo al tuo account mentre credi di confermare il voto.
Se inserisci il codice sul sito falso o autorizzi una connessione sconosciuta, concedi l’accesso agli aggressori. Sfruttano la funzione dei dispositivi collegati di WhatsApp, una tecnica spesso chiamata “ghost pairing”. Non condividere mai il codice di verifica e non autorizzare connessioni che non hai avviato tu.
Da vittima a complice inconsapevole
Una volta ottenuto l’accesso, l’intruso può riuscire a leggere le conversazioni, consultare i contatti e inviare messaggi a tuo nome.
Jérôme Notin, direttore della piattaforma francese Cybermalveillance, spiega che i truffatori inviano spesso ai contatti richieste urgenti di bonifici, inventando un’emergenza medica o un’altra spesa immediata.
Per nascondere le proprie tracce, i criminali possono poi cancellare i messaggi inviati. Il titolare potrebbe quindi non accorgersi subito che il suo account è stato compromesso.
Come proteggersi
Meta, la società madre di WhatsApp, raccomanda la massima prudenza. Non cliccare su link inattesi, nemmeno se arrivano da un amico. Chiamalo o contattalo tramite un altro canale per verificare la richiesta: il suo account potrebbe essere già compromesso.
Se hai già interagito con la pagina, agisci subito:
- Controlla i dispositivi collegati: apri le impostazioni di WhatsApp e seleziona “Dispositivi collegati”. Disconnetti qualsiasi browser o dispositivo che non riconosci.
- Attiva la verifica in due passaggi: vai su Impostazioni → Account → Verifica in due passaggi e imposta un PIN. È una protezione aggiuntiva, ma non autorizzare mai un collegamento che non hai richiesto.
Conclusione
La truffa della “figlia di amici” dimostra che la fiducia umana resta una delle principali vulnerabilità della sicurezza digitale. I criminali sfruttano la disponibilità ad aiutare invece di violare i server. Un voto per un concorso sconosciuto non vale il rischio di perdere il proprio account o far perdere denaro agli amici. Diffida di link e richieste di verifica inattesi, anche quando sembrano provenire da una persona fidata.


Leave a Reply