


Zwei kritische Schwachstellen in PHP, einer Programmiersprache, die bei rund 70 % der Websites mit bekannter serverseitiger Technologie eingesetzt wird, veranlassten Behörden und andere Organisationen in Europa, einige Dienste vorsorglich vorübergehend abzuschalten. Die Fehler könnten eine Codeausführung aus der Ferne ohne Anmeldung ermöglichen. Sicherheitsteams empfehlen, verfügbare Updates umgehend zu installieren.
(Redaktion: Welt und Europa / Technologie und Cybersicherheit)
Am 21. Oktober 2026 lösten zwei kritische PHP-Sicherheitslücken eine dringende Reaktion der Cybersicherheitsbranche aus. PHP bildet die technische Grundlage eines großen Teils des Webs. Die Schwachstellen waren jahrelang unentdeckt geblieben; KI-gestützte Forschung half dabei, aus einer theoretischen Schwäche einen funktionierenden Angriffsnachweis zu entwickeln.
PHP läuft im Hintergrund zahlreicher Websites und Anwendungen, darunter Systeme auf Basis von WordPress, Drupal und Joomla. Laut W3Techs nutzten im Oktober 2026 rund 69,7 % der Websites, deren serverseitige Programmiersprache bekannt war, PHP. Wegen dieser weiten Verbreitung kann eine Schwachstelle in PHP zahlreiche Dienste betreffen.
Websites vorsorglich abgeschaltet
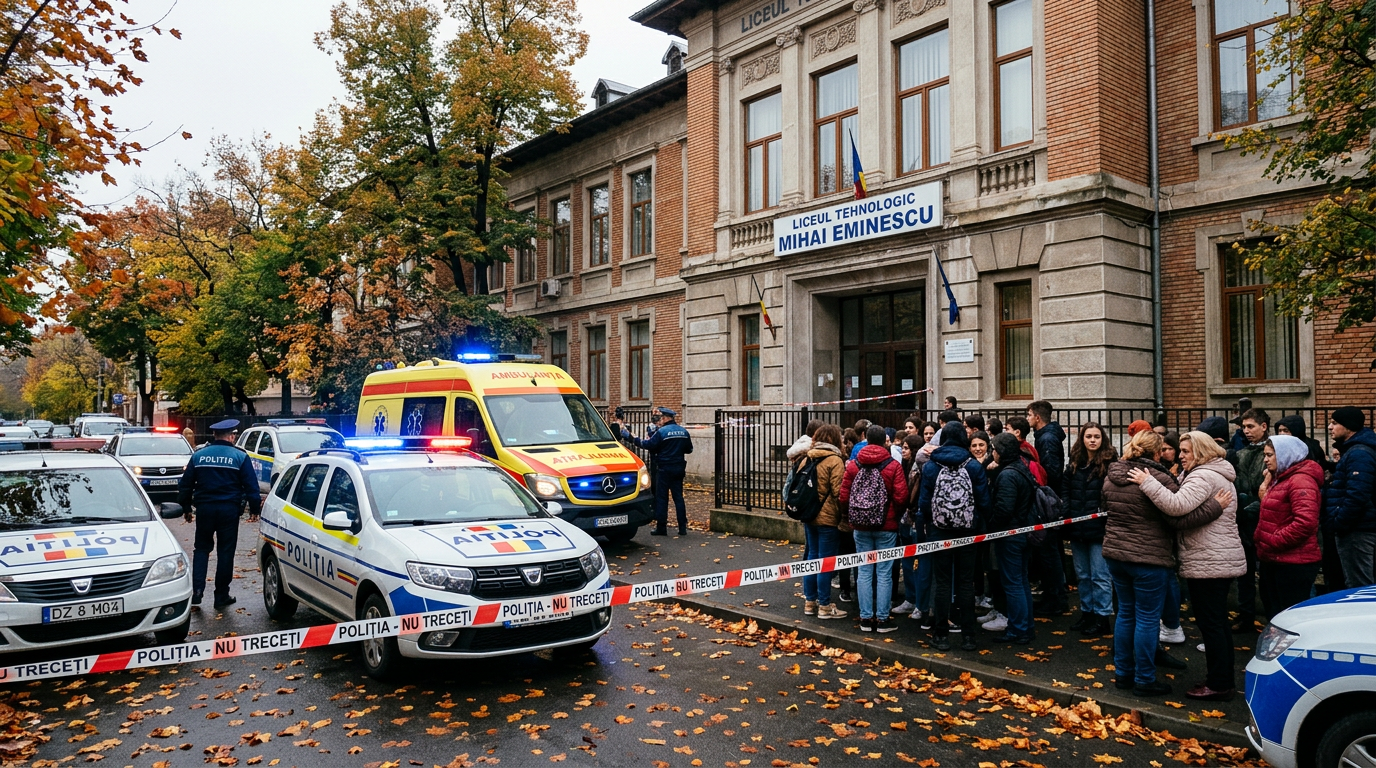
Behörden und Organisationen in mehreren europäischen Ländern schalteten bestimmte öffentlich erreichbare Dienste vorübergehend ab, während Sicherheitsupdates vorbereitet oder installiert wurden. In den Niederlanden waren unter anderem staatliche Portale und Websites öffentlicher Einrichtungen betroffen. Auch Frankreich, Deutschland und Finnland meldeten vorsorgliche Abschaltungen. Dass eine Website offline genommen wird, bedeutet nicht automatisch, dass sie gehackt wurde.
Wie KI bei der Entdeckung half
Die Schwachstellen tragen die Kennungen CVE-2026-109618 und CVE-2026-109619 und wurden mit 9,2 von 10 Punkten als sehr schwerwiegend eingestuft. Sie betreffen die Speicherverwaltung und interne Zustände von PHP und könnten es einem nicht angemeldeten Angreifer ermöglichen, Code auf einem verwundbaren Server auszuführen. Bei einer von OpenAI finanzierten Prüfung des PHP-Quellcodes nutzte das Sicherheitsunternehmen Calif das OpenAI-Modell GPT-5.6 Sol, um einen funktionierenden Fernangriff auf Grundlage einer der Schwachstellen zu entwickeln. KI kann Forschenden bei der Analyse komplexen Codes helfen, doch ähnliche Fähigkeiten können auch Angreifern dienen.
Ein Wettlauf um Sicherheitsupdates
Das PHP-Team veröffentlichte am 21. Oktober 2026 Sicherheitsupdates. Zu den korrigierten Versionen gehören PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Die passende Aktualisierung sollte anhand der offiziellen PHP-Sicherheitsmeldung und der Angaben des Betriebssystem- oder Hostinganbieters ausgewählt werden. Ältere Versionen erhalten vom PHP-Projekt möglicherweise keine Updates mehr; einige Anbieter stellen jedoch zurückportierte Fehlerkorrekturen bereit.
Laut von Medien zitierten Censys-Daten liefen auf etwa 1,5 Millionen von 2,6 Millionen beobachteten Hosts PHP-Versionen, für die zum Zeitpunkt der Erhebung keine Fehlerbehebung verfügbar war. Cloudflare meldete Angriffsverkehr gegen Kunden. Sicherheitsbehörden warnten, dass veröffentlichte technische Einzelheiten weitere Such- und Ausnutzungsversuche begünstigen könnten.
Was Organisationen tun sollten
Organisationen sollten alle PHP-basierten Anwendungen und Dienste erfassen, das passende Sicherheitsupdate installieren und prüfen, ob tatsächlich die korrigierte Version läuft. Kann ein öffentlich erreichbares System nicht zeitnah aktualisiert werden, empfehlen Sicherheitsbehörden, eine vorübergehende Trennung vom öffentlichen Internet zu erwägen. Kunden von Managed-Hosting-Anbietern sollten sich bestätigen lassen, dass der Patch installiert wurde.
Fazit
Der PHP-Vorfall zeigt, dass weit verbreitete Internetinfrastruktur kontinuierlich gepflegt werden muss. KI-gestützte Analysen halfen, jahrelang verborgene Schwachstellen aufzudecken. Da die Fehlerkorrekturen nun verfügbar sind, zählt vor allem schnelles Handeln: PHP-Version prüfen, das passende Update installieren und öffentlich erreichbare Systeme absichern.


Leave a Reply